 its-a-trap
국세청 '전자세금계산서' 메일, 진짜인지 홈택스에서 확인하는 법
지금 받은 메일이나 문자가 수상하면 여기에 붙여 넣어 바로 검사하세요. 글을 다 읽지 않아도 됩니다. 메일함에서 자동으로 보려면 PC 크롬에 확장 추가.
전자세금계산서 메일을 받았다면 첨부 파일과 링크는 열지 마세요. 주소창에 hometax.go.kr을 직접 쳐서 홈택스에 로그인하고, 그 계산서가 조회되는지 보면 됩니다. 국세청도 전자세금계산서가 제대로 발급됐는지는 홈택스의 전자세금계산서 조회로 확인하라고 안내했습니다(한국세정신문, 2025-12-08). 전화로 물으려면 국세상담센터에 국번 없이 126을 누르세요. 2026-10-22에 국세청 홈페이지에서 확인한 번호이고, 평일 9시부터 18시까지 받습니다.
보낸 주소만 보고 안심하지 마세요. 국세청은 2025년 12월 보낸 사람 주소까지 국세청 것처럼 꾸민 해킹 메일이 돈다고 알렸습니다(국세청 Threads, 2025-12-15).
전자세금계산서 메일은 누가 보내나요?
전자세금계산서는 국세청이 아니라 물건이나 서비스를 판 거래처가 발급합니다. 거래처가 발급한 계산서는 홈택스에서 조회됩니다. 그래서 메일이 진짜인지 헷갈리면 메일 대신 홈택스에서 그 계산서를 찾으면 됩니다.
홈택스 이름으로 오는 발급 안내 메일도 있습니다. 대전지방국세청은 2023년 5월 관내 업체에 전자세금계산서 발급 안내로 꾸민 피싱 메일이 왔다고 공지했습니다. 보낸 사람은 국세청으로 돼 있었지만 주소가 hometaxadmin@hometax.go.kr이 아닌 hometaxadmin@tianyi.co.kr이었고, 국세청은 이 메일을 보내지 않았다고 했습니다(대전지방국세청 공지, 2023-05-24, 논산세무서 공지, 2023-05-25). 국세청이 밝힌 공식 발신 주소는 @nts.go.kr과 @hometax.go.kr입니다(국세청 공지, 2026-02-09).
국세청이 메일로 보내지 않는다고 밝힌 것도 있습니다. 소득세 정기 환급 안내, 미납 세금 안내, 계정 확인 요청, 탈세제보와 세무조사 관련 메일입니다. 국세청 메일은 아이디나 비밀번호도 묻지 않습니다(국세청 공지, 2026-02-09).
보낸 주소가 hometax.go.kr이면 진짜인가요?
주소만으로는 알 수 없습니다. hometaxadmin@hometax.go.kr로 꾸민 사칭 메일이 여러 해 되풀이됐습니다. 이스트시큐리티는 2020년 11월, 안랩은 2021년 12월 이 주소를 쓴 메일을 분석했습니다(이스트시큐리티, 2020-11-26, 안랩 ASEC, 2021-12-03). 국세청도 2025년 12월 보낸 사람 이름을 "국세청", 주소를 hometaxadmin@hometax.go.kr로 꾸민 "전자 세금계산서" 메일을 사칭 사례로 들었습니다(한국세정신문, 2025-12-08). 한국인터넷진흥원도 보낸 사람이 정부기관으로 보여도 실제로는 그 기관 계정이 아닌 메일이 돈다며 @hometax.go.kr 사칭을 예로 들었습니다(KISA 인터넷침해대응센터, 2024-05-29).
반대로 @ 뒤가 nts.go.kr이나 hometax.go.kr이 아닌데 국세청이라고 하면 국세청 메일이 아닙니다. 국세청은 hometax1.co.kr, hom_tax.com, nnts.com처럼 비슷하게 만든 주소를 예로 들었습니다(이투데이, 2024-06-30). 안랩이 본 2021년 메일 중에는 .go를 뺀 hometaxadmin@hometax.kr도 있었습니다.
주소가 틀리면 사칭이고, 맞아도 홈택스에서 한 번 더 봐야 합니다.
어떤 메일이 돌았나요?
보안업체와 국세청이 알린 것을 시기순으로 추렸습니다.
- 2020년 8월. 국세청이 사업자에게 보낸 것처럼 꾸민 메일에 NTS_eTaxInvoice.html이 붙어 있었습니다. 열면 외부에서 압축 파일을 내려받고, 그 안에는 PDF처럼 보이는 실행 파일이 들어 있었습니다. 안랩은 정보를 빼 가는 악성코드라고 밝혔습니다(안랩 ASEC, 2020-08-19).
- 2020년 11월. 홈택스 전자세금계산서 발급 안내로 꾸민 메일이었습니다. 보낸 주소는 hometaxadmin@hometax.go.kr처럼 보였고 첨부 파일은 NTS_eTaxInvoice.ppt였습니다. 파일을 열고 매크로를 허용하면 웹 브라우저와 FTP 프로그램에 저장된 비밀번호를 빼 가는 악성코드 Lokibot이 심어졌습니다(이스트시큐리티, 2020-11-26).
- 2021년 12월. 보낸 주소는 hometaxadmin@hometax.go.kr 또는 hometaxadmin@hometax.kr이었습니다. 압축 파일 안에 메일에 적힌 날짜를 이름에 넣은 실행 파일이 있었고, 이것도 Lokibot이었습니다(안랩 ASEC, 2021-12-03).
- 2023년 5월. 대전 지역 업체에 전자세금계산서 발급 안내로 꾸민 메일이 왔습니다. 보낸 사람은 국세청, 주소는 hometaxadmin@tianyi.co.kr이었습니다(대전지방국세청 공지, 2023-05-24).
- 2024년 7월. 전자세금계산서를 보낸다며 HTML 파일을 붙인 메일이었습니다. 파일을 열면 문서를 보려면 메일 계정으로 로그인하라는 가짜 화면이 나오고, 넣은 아이디와 비밀번호는 공격자 서버로 넘어갔습니다. 시큐레터가 분석했습니다(전자신문, 2024-07-03).
- 2025년 3월. 본문은 전자세금계산서 안내였고 첨부 파일은 NTS_eTaxInvoice.html이었습니다. 열면 세금계산서와 상관없는 화면에서 메일 주소와 비밀번호를 넣으라고 했습니다. 넣은 정보는 텔레그램으로 공격자에게 갔습니다(안랩 ASEC, 2025-03-28).
- 2025년 12월. 보낸 사람 이름은 "국세청", 주소는 hometaxadmin@hometax.go.kr, 제목은 "전자 세금계산서"였습니다. 첨부 파일 이름은 NTS_eTax로 시작했습니다(한국세정신문, 2025-12-08).
- 2026년 6월. 제목은 "세금계산서"였고 본문에는 수정된 전자세금계산서를 발행하려고 보낸 메일이라고 적혀 있었습니다. 국세청 로고와 "보안메일"이라는 문구를 쓰고 첨부 파일을 열게 했습니다. 보낸 주소는 국세청 공식 주소가 아니었습니다(SBS Biz, 2026-06-01).
2020년부터 2025년까지 첨부 파일 이름에 NTS_eTax가 여러 번 들어갔습니다. 열면 악성코드가 깔리거나 메일 비밀번호를 넣는 화면이 나왔습니다. 이스트시큐리티는 월말 결산 때 세금계산서 메일이 많아지는 시기를 노린다고 봤습니다. 받은 메일의 제목이나 파일 이름이 조금 달라도 확인하는 방법은 같습니다.
진짜인지 어떻게 확인하나요?
아래 순서로 보세요. 첨부 파일과 링크는 끝까지 열지 않습니다.
- 첨부 파일과 메일 속 버튼을 누르지 않습니다. .html, .zip, .ppt 파일이 붙어 있어도 계산서를 보려고 열지 마세요. 위 사례 대부분은 첨부 파일을 열면서 시작됐습니다.
- 주소창에 hometax.go.kr을 직접 쳐서 로그인합니다. 메일 속 링크로 들어가면 홈택스를 흉내 낸 다른 곳으로 갈 수 있습니다.
- 그 계산서가 홈택스에 있는지 봅니다. 전자세금계산서 조회에서 메일에 나온 거래처가 발급한 계산서가 있는지 찾습니다(한국세정신문, 2025-12-08). 사업자는 '계산서·영수증·카드' 메뉴의 전자(세금)계산서 쪽 '메일관리'에서 계산서 메일의 발송·수신 내역도 볼 수 있습니다(한국세정신문, 2026-06-23). 메뉴 이름은 2026년 6월 보도 기준입니다.
- 국세청 이름으로 온 안내 메일이면 발송 내역을 봅니다. 홈택스에서 '나의 홈택스', '나의 알림(우편물·안내문)', '메일·문자 발송내역 조회' 순서로 들어가면 국세청이 보낸 메일과 문자가 나옵니다. 손택스 앱에서는 'MY홈택스'의 '메일·문자발송내역조회'에서 봅니다. 2025년 6월 27일 생긴 기능입니다(한국세정신문, 2025-06-27). 이 내역에 없으면 국세청이 보낸 메일이 아닐 가능성이 큽니다(한국세정신문, 2025-12-08).
- 홈택스에 없으면 거래처에 묻습니다. 메일에 적힌 번호 말고 평소 연락하던 번호로 거세요. 국세 문의는 국세상담센터 126입니다(국세청 찾아오시는 길).
열지 않은 사칭 메일은 쓰는 메일 서비스에 스팸으로 신고하고 지우세요. 국세청도 네이버나 카카오 같은 포털에 신고한 뒤 삭제하라고 안내합니다(국세청 공지, 2026-02-09).
첨부 파일을 이미 열었다면?
- 파일을 열었거나 매크로를 허용했다면 한국인터넷진흥원 118 상담센터에 연락하세요. 해킹과 바이러스 상담을 365일 24시간 무료로 받습니다(머니투데이, 2026-01-18).
- 열린 화면에 메일 아이디와 비밀번호를 넣었다면 그 메일 비밀번호부터 바꾸세요. 국세청은 메일에서 포털 로그인을 요구하면 가짜 화면이니 로그인하지 말고 포털 비밀번호를 바꾸라고 권했습니다(정책브리핑, 2024-01-10). 같은 비밀번호를 쓰는 다른 서비스가 있으면 그것도 바꾸세요.
- 돈이나 정보 피해가 생겼다면 경찰청 긴급신고 112나 민원상담 182에 신고하세요(국세청 공지, 2026-02-09).
its-a-trap에서 이 메일을 열면 어떻게 보이나요?
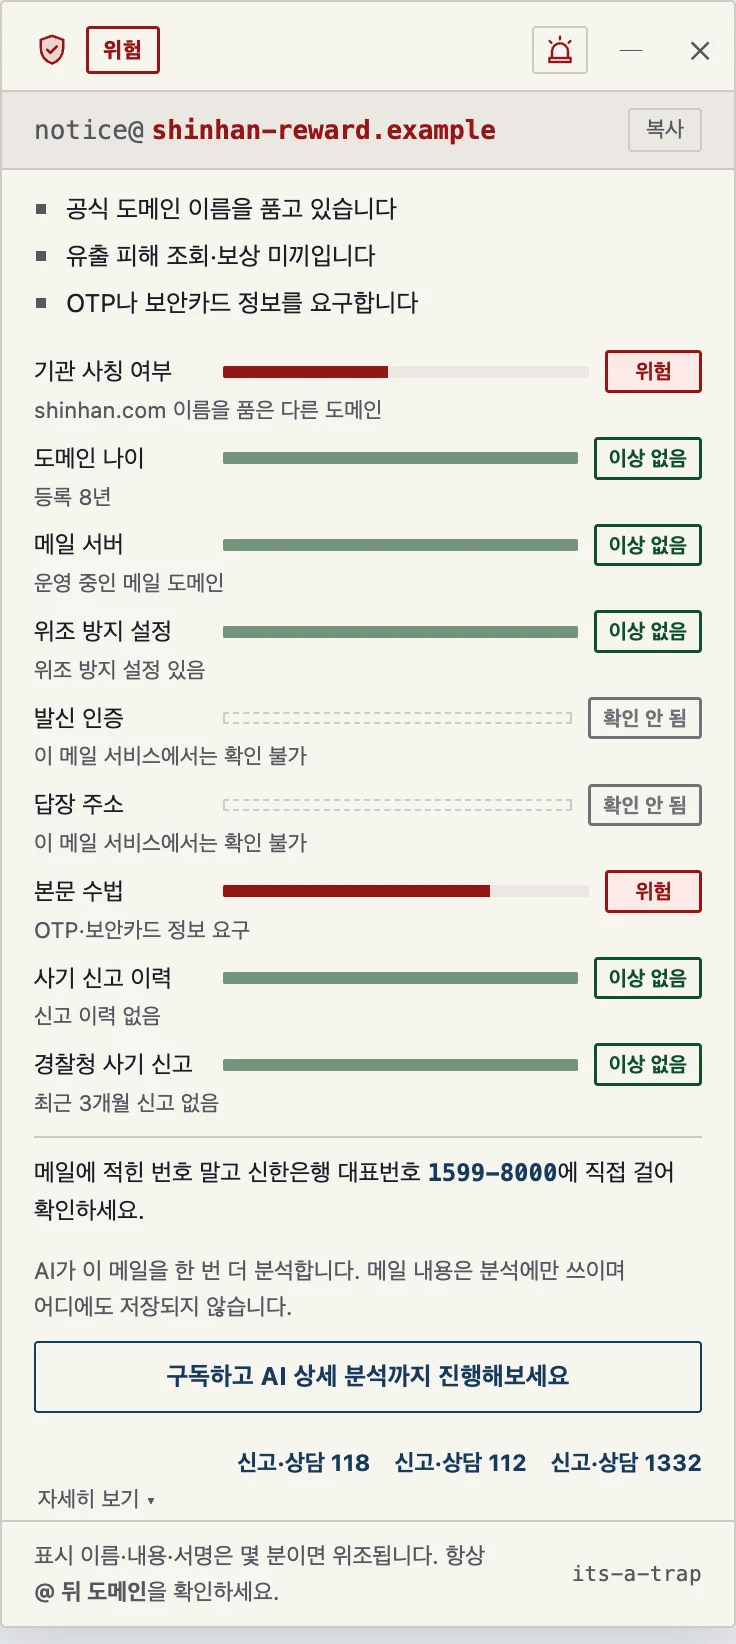
은행을 사칭한 예시 메일을 열었을 때 뜨는 카드입니다. 이 글의 메일을 열면 무엇이 보이는지는 아래에 적었습니다.
판정과 신고는 무료입니다. PC 크롬으로 연 Gmail과 네이버 메일에서 동작합니다.
크롬 확장은 PC에서만 설치됩니다. 설치 링크를 내 메일로 보내기
its-a-trap은 Gmail이나 네이버 메일에서 메일을 열면 보낸 도메인을 확인해 위험, 의심, 이상 없음으로 알려 주는 크롬 확장입니다. 국세청은 nts.go.kr과 hometax.go.kr 두 도메인으로 확장의 기관 목록에 들어 있습니다.
- 이름은 국세청인데 @ 뒤가 tianyi.co.kr처럼 엉뚱한 도메인이면 의심으로 나옵니다. "기관 사칭 여부" 줄에는 "국세청 자칭, 공식 도메인 아님"이라고 나옵니다. 도메인이 생긴 지 며칠 안 됐거나 위조 방지 설정이 없으면 위험으로 올라갑니다.
- hometax1.co.kr이나 hometax.kr처럼 진짜 주소를 흉내 낸 도메인은 위험으로 나옵니다. "기관 사칭 여부" 줄에 "hometax.go.kr와 비슷한 다른 도메인"이라고 나오고, 신고·상담 번호 118도 함께 나옵니다.
- 카드에는 국세청 대표번호 044-204-2200이 나옵니다. 세금 상담은 126으로 거는 게 빠릅니다.
- 메일 본문에 NTS_eTaxInvoice.html이나 NTS_eTax.zip 같은 파일 이름이 적혀 있으면 "본문 수법" 줄에 "위험한 형식의 첨부 파일"이 나옵니다. .ppt 파일은 이 목록에 없어서 잡지 않습니다.
- 보낸 주소를 hometaxadmin@hometax.go.kr로 위조한 메일은 메일 서비스에 따라 다르게 보입니다. Gmail에서는 Gmail이 남긴 발신 확인 결과를 읽어 "발신 인증" 줄이 위험으로 나오고 카드는 의심이 됩니다. 네이버 메일에서는 그 결과를 볼 수 없어 이상 없음으로 나옵니다. 그래서 주소가 hometax.go.kr이면 판정과 상관없이 홈택스에서 직접 조회해 보세요.
- 사람 이름으로 보내고 제목에만 "세금계산서"라고 쓴 메일은 국세청을 내세우지 않았으니 기관 대조를 하지 않습니다. 이때는 도메인 나이와 위조 방지 설정 줄이 근거가 됩니다.
이상 없음은 안전하다는 보증이 아닙니다. 판정이 틀렸다면 지원 페이지로 알려 주세요. 보낸 주소의 @ 뒤 도메인과 화면에 나온 판정만 적어 주시면 됩니다. its-a-trap은 국세청과 관계가 없습니다.
크롬 웹스토어에서 its-a-trap 설치하기. 판정과 신고는 무료이고 로그인 없이 씁니다. 의심이나 위험으로 나온 메일을 AI가 한 번 더 읽어 주는 AI 상세 분석은 월 5,900원 구독 기능입니다.
자주 묻는 질문
- 보낸 주소가 hometaxadmin@hometax.go.kr이면 진짜인가요?
- 주소만으로는 알 수 없습니다. 이 주소로 꾸민 사칭 메일이 2020년부터 여러 번 돌았고, 국세청도 2025년 12월 이 주소를 쓴 사칭 메일을 예로 들었습니다. 홈택스에 직접 로그인해 그 계산서가 조회되는지 보세요.
- 메일 첨부 파일 말고 계산서는 어디서 보나요?
- 주소창에 hometax.go.kr을 직접 쳐서 로그인한 뒤 전자세금계산서 조회에서 보세요. 국세청도 정상 발급 여부는 홈택스 조회로 확인하라고 안내했습니다.
- 국세청이 보낸 메일인지 홈택스에서 확인할 수 있나요?
- 있습니다. 홈택스에서 '나의 홈택스', '나의 알림', '메일·문자 발송내역 조회' 순서로 들어가면 국세청이 보낸 메일과 문자 내역이 나옵니다. 2025년 6월 27일 생긴 기능입니다.
- 첨부 파일을 이미 열었다면 어떻게 하나요?
- 한국인터넷진흥원 118 상담센터에 연락하세요. 해킹과 바이러스 상담을 365일 24시간 무료로 받습니다. 열린 화면에 메일 비밀번호를 넣었다면 그 비밀번호부터 바꾸세요.
- 국세청에 전화로 물어보려면 어디로 거나요?
- 국세상담센터에 국번 없이 126을 누르세요. 평일 9시부터 18시까지 받습니다. 메일에 적힌 번호로는 확인하지 마세요.
출처
- 국세청 사칭 해킹메일 주의안내 (국세청 공지) · 2026-02-09
- 찾아오시는 길, 국세상담센터 126 (국세청, 확인일) · 2026-10-22
- 국세청의 발신주소를 사칭한 해킹메일 주의 (국세청 공식 Threads) · 2025-12-15
- hometaxadmin@hometax.go.kr…발신주소까지 국세청 사칭 '주의' (한국세정신문) · 2025-12-08
- [초점]"국세청 도메인까지 위조" 이것 알면 해킹메일 피한다 (한국세정신문) · 2026-06-23
- 국세청 명의 메일·문자메시지, 진짜인가요? (한국세정신문) · 2025-06-27
- 국세청 사칭메일 주의 안내 (대전지방국세청 공지) · 2023-05-24
- 국세청 사칭 메일 주의 안내 (논산세무서 공지) · 2023-05-25
- 국세청 '전자세금계산서' 사칭 악성코드 유포 (안랩 ASEC) · 2020-08-19
- 전자세금계산서가 도착했습니다. '국세청 사칭' 악성 이메일 유포 중! (이스트시큐리티 보안공지) · 2020-11-26
- Lokibot Malware Disguised as National Tax Service Email Being Distributed (안랩 ASEC) · 2021-12-03
- 정부기관 사칭 피싱메일 주의 및 도메인 보안설정 권고 (KISA 인터넷침해대응센터) · 2024-05-29
- 세금 신고철, 국세청 사칭 메일 조심하세요 (이투데이) · 2024-06-30
- 탈세 소명에 이어 전자계산서까지…시큐레터, "국세청 사칭 메일 주의" (전자신문) · 2024-07-03
- 국세청을 사칭하여 유포 중인 피싱 메일 주의 (안랩 ASEC) · 2025-03-28
- 세금계산서 국세청 사칭 메일 기승…조심하세요 (SBS Biz) · 2026-06-01
- 국세청 사칭 이메일·문자메시지 주의하세요 (국세청, 정책브리핑) · 2024-01-10
- 내 폰, 해킹 의심된다면?… 고민 말고 '118 상담센터'로 (머니투데이) · 2026-01-18