 its-a-trap
경찰 '출석요구서' 메일, 진짜인지 확인하는 법
지금 받은 메일이나 문자가 수상하면 여기에 붙여 넣어 바로 검사하세요. 글을 다 읽지 않아도 됩니다. 메일함에서 자동으로 보려면 PC 크롬에 확장 추가.
경찰서나 경찰청 이름으로 '출석요구서' 메일을 받았다면 첨부 파일과 메일 속 버튼은 누르지 마세요. 경찰 관계자는 2026년 5월 "경찰은 특수한 경우를 제외하고 수사 과정에서 메일로 출석 요구서 등을 보내는 경우는 없다"고 말했습니다(미주헤럴드경제, 2026-05-14). 2019년 2월 경찰청도 출석요구에 이메일을 쓰지 않는다고 밝혔습니다(바이라인네트워크, 2019-02-20).
경찰에 직접 물으려면 메일에 적힌 번호 말고 경찰 민원상담 182에 거세요. 365일 24시간 받고 통화료가 듭니다. 2026-10-24에 경찰청 사이버범죄 신고시스템에서 확인했습니다(경찰청 사이버범죄 신고시스템).
경찰이 출석요구서를 메일로 보내나요?
경찰은 보내지 않는다고 밝혔습니다.
- 2019년 2월. 경찰관서를 사칭한 '출석요구서' 메일이 돌자 경찰청 사이버수사과는 경찰이 출석요구에 이메일을 쓰지 않는다고 밝혔습니다(KPI뉴스, 2019-02-22).
- 2026년 5월. 경찰 관계자는 특수한 경우를 빼면 수사 중에 메일로 출석요구서를 보내지 않는다고 했습니다. 참고인이나 피의자에게 온라인으로 전자 열람을 요구하는 경우도 없다고 했습니다(미주헤럴드경제, 2026-05-14).
같은 기사는 출석요구서는 극히 예외적인 경우를 빼면 우편으로 전달하는 것이 원칙이라고 전했습니다. 메일 속 '통지서 열람' 버튼을 누르면 사건 내용을 보여 주겠다는 메일은 이 설명과 맞지 않습니다.
보낸 사람이 경찰청이나 경찰서면 진짜인가요?
이름만 보고는 모릅니다. 보낸 사람 이름은 보내는 쪽이 마음대로 적습니다. @ 뒤 도메인을 보세요. 2019년 경찰 설명에 따르면 경찰관 메일 주소는 ID@police.go.kr 형식입니다(바이라인네트워크, 2019-02-20).
알려진 사칭 메일은 주소가 달랐습니다. 2019년 메일은 helpdesk@ 뒤에 경찰서 영문 이름과 police.com을 붙인 주소에서 왔습니다(KPI뉴스, 2019-02-22). 이 메일을 받은 의료계에서는 주소에 police가 들어 있어 놀랐다는 말이 나왔습니다(메디칼타임즈, 2019-02-26). 2026년 5월 메일은 보낸 이름이 '경찰청 수사기획조정관실'이었지만 주소는 tapsys.pk로 끝났습니다. 파키스탄 전자결제 회사의 도메인입니다(미주헤럴드경제, 2026-05-08). 주소에 police가 들어가도 police.go.kr이 아니면 경찰 메일이 아닙니다.
'사이버수사국'에서 온 메일은요?
부서 이름이 그럴듯해도 확인하는 법은 같습니다. 2026년 5월에 퍼진 메일은 경찰청 국가수사본부 '사이버수사국'을 내세웠습니다. 미주헤럴드경제는 국가수사본부에 사이버수사국이라는 조직이 없다고 짚었습니다. 보낸 사람으로 적힌 수사기획조정관은 수사 기획과 법령, 예산, 인사를 맡아 참고인과 직접 연락하지 않는다고도 했습니다(미주헤럴드경제, 2026-05-14).
이 이름은 전에도 쓰였습니다. 2024년 7월 안랩은 경찰청 사이버수사국을 사칭한 악성 파일을 분석했습니다. 아래 "어떤 메일이 돌았나요?"에 적었습니다.
주소가 police.go.kr이면 믿어도 되나요?
그래도 첨부 파일은 열지 마세요. 보낸 주소는 기관 주소 그대로 꾸밀 수 있습니다. 국세청 주소로 꾸민 메일이 여러 번 퍼진 사례는 국세청 전자세금계산서 메일 글에 정리했습니다. 경찰은 특수한 경우가 아니면 출석요구서를 메일로 보내지 않는다고 했습니다. 주소가 맞아 보여도 출석요구서가 메일로 왔다면 182에 먼저 물어보세요.
어떤 메일이 돌았나요?
경찰 발표와 보안업체 분석을 시기순으로 추렸습니다.
- 2019년 2월. 2월 10일부터 경찰관서 15곳을 사칭한 메일이 해외에서 들어왔습니다. '출석요구서'로 꾸민 첨부 파일을 열면 랜섬웨어에 감염됐습니다. 경찰청 사이버수사과가 수사하면서 한국인터넷진흥원과 함께 대응했습니다(바이라인네트워크, 2019-02-20). 의료계에 온 메일은 제목이 '온라인 명예훼손 관련 출석통지서'였습니다. 정보통신망법 위반으로 고소됐다며 신분증과 출석요구서, 도장을 가지고 나오라고 했습니다(메디칼타임즈, 2019-02-26).
- 2022년 3~4월. 코로나19 방역 수칙 위반 출석요구서로 꾸민 메일이 돌았습니다. 붙어 온 워드 문서 이름은 '코로나 19 방역수칙 위반 피의사건 수사관련 출석통지서'였습니다. 문서에서 '콘텐츠 사용'을 누르면 악성 매크로가 돌아 다른 악성 파일을 몰래 깔고 PC 정보를 빼냈습니다. 이스트시큐리티가 3월 25일부터 확인했습니다(보안뉴스, 2022-04-07).
- 2023년 12월. 경찰서 사이버수사팀 수사관을 사칭했습니다. 해킹 사고로 개인정보가 유출됐다며 붙어 온 압축 파일을 열게 했고, 안에는 악성 실행 파일이 있었습니다. 안랩은 외부 명령을 받아 추가 공격을 할 수 있는 악성코드로 봤습니다(보안뉴스, 2023-12-08).
- 2024년 7월. 경찰청 사이버수사국을 사칭한 바로가기(.lnk) 파일이었습니다. HTML 문서처럼 보이게 꾸몄고 파일 이름은 'PC안전을 위해 지금바로 확인해주세요'였습니다. 실행하면 '경찰청 사이버수사국 – 인터넷 이용 기록'이라는 이름의 정상 문서를 띄우고 뒤에서 악성코드를 더 내려받았습니다. 안랩이 분석했고, 어떤 경로로 퍼졌는지는 기사에 나오지 않습니다(보안뉴스, 2024-07-25).
- 2026년 4월. 지니언스가 확인한 경찰 사칭 사례입니다. 지니언스가 분석한 이 공격의 메일에는 압축 파일이 붙어 있었고, 풀면 한글 문서처럼 보이는 바로가기(.lnk) 파일이 나왔습니다. 경찰 사칭 건은 실행하면 '사이버범죄 신고시스템(ECRM).hwp'라는 정상 문서를 띄워 안심시키고 뒤에서 원격제어 악성코드를 내려받았습니다. 감염된 PC를 밖에서 조종하는 악성코드입니다(한국경제, 2026-06-15).
- 2026년 5월. 메일 두 가지가 보도됐습니다. 하나는 개인정보가 보이스피싱 조직에 쓰였다며 형사처벌을 피하려면 피해 내역을 확인하라고 했습니다. '전자 사건 통지서 열람' 탭을 누르게 했고, 보낸 이름은 '경찰청 수사기획조정관실', 주소는 tapsys.pk였습니다. 다른 하나는 제목이 '사건 접수 및 출석 요구 최종 통지'였습니다. 출석을 강하게 요구하면서 열람하면 출석 의사가 있는 것으로 본다고 했습니다(미주헤럴드경제, 2026-05-08). 같은 연재의 다음 기사는 '통지서 열람' 탭을 누르면 보통 개인 정보를 빼 가는 악성코드가 깔린다고 전했습니다(미주헤럴드경제, 2026-05-14).
제목과 파일 이름은 매번 달랐습니다. 공통점은 수사나 출석을 내세워 첨부 파일이나 버튼을 누르게 했다는 것입니다. 받은 메일이 조금 달라도 확인하는 방법은 같습니다.
진짜인지 어떻게 확인하나요?
아래 순서로 보세요. 첨부 파일과 메일 속 버튼은 끝까지 누르지 않습니다.
- 첨부 파일과 메일 속 버튼을 누르지 않습니다. '출석요구서', '출석통지서', '통지서 열람'처럼 사건 내용을 보여 줄 것 같은 파일과 버튼도 마찬가지입니다. 워드 문서가 '콘텐츠 사용'을 누르라고 해도 누르지 마세요(보안뉴스, 2022-04-07).
- @ 뒤 도메인을 봅니다. police.go.kr이 아니면 경찰 메일이 아닙니다. police.com처럼 police만 들어간 주소도 다른 도메인입니다.
- 메일에 적힌 번호로는 걸지 않습니다. 담당 수사관이라며 적어 둔 번호도 메일을 보낸 사람이 적은 것입니다.
- 경찰에 직접 묻습니다. 경찰 민원상담 182에 거세요. 365일 24시간 받고 통화료가 듭니다(경찰청 사이버범죄 신고시스템).
열지 않은 사칭 메일은 쓰는 메일 서비스에 스팸으로 신고하고 지우세요. 2019년 경찰청은 이런 메일을 받으면 경찰에 신고해 달라고 했습니다(KPI뉴스, 2019-02-22).
첨부 파일을 이미 열었다면?
- 파일을 열었거나 '콘텐츠 사용'을 눌렀다면 한국인터넷진흥원 118 상담센터에 물으세요. 해킹과 바이러스 감염 상담을 365일 24시간 무료로 받습니다(머니투데이, 2026-01-18).
- 파일이 열리지 않고 돈을 요구하는 화면이 떴다면 랜섬웨어일 수 있습니다. 2019년 보도는 돈을 내도 파일이 돌아오지 않을 수 있다고 전했습니다(바이라인네트워크, 2019-02-20). 신고는 경찰청 사이버범죄 신고시스템에서 하거나 182에 물으세요. 신고는 피해자 본인만 할 수 있고, 온라인으로 접수해도 관할 경찰서에 한 번 가야 합니다(경찰청 사이버범죄 신고시스템).
- 열린 화면에 아이디나 비밀번호를 넣었다면 그 비밀번호부터 바꾸세요. 같은 비밀번호를 쓰는 다른 서비스도 바꾸세요.
- 돈이 빠져나갔다면 경찰 긴급신고 112에 바로 신고하세요. 보이스피싱이 의심되면 통합신고 번호 1394에 물으세요(한국경제, 2026-02-01).
its-a-trap에서 이 메일을 열면 어떻게 보이나요?
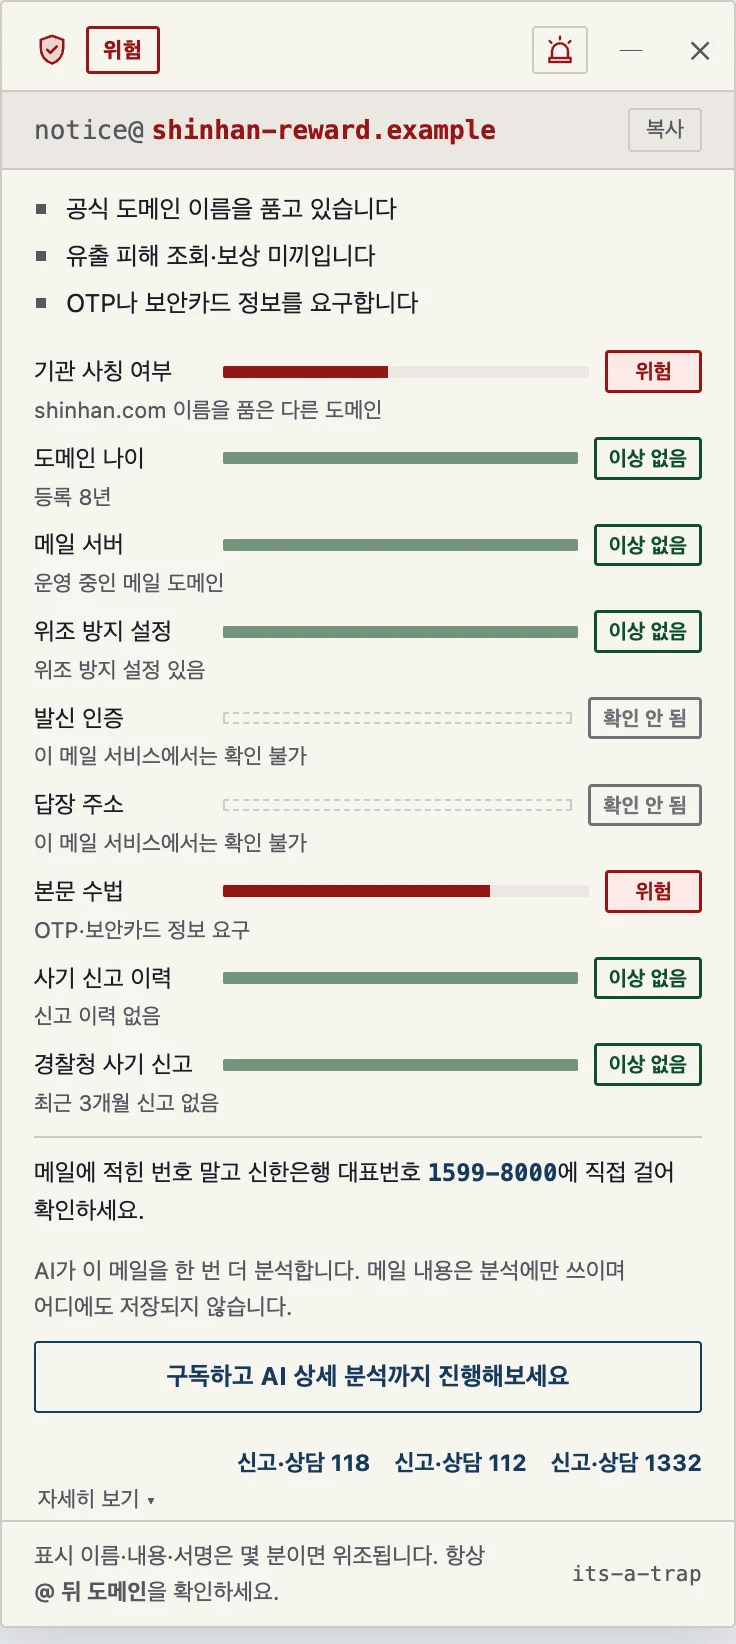
은행을 사칭한 예시 메일을 열었을 때 뜨는 카드입니다. 이 글의 메일을 열면 무엇이 보이는지는 아래에 적었습니다.
판정과 신고는 무료입니다. PC 크롬으로 연 Gmail과 네이버 메일에서 동작합니다.
크롬 확장은 PC에서만 설치됩니다. 설치 링크를 내 메일로 보내기
its-a-trap은 Gmail이나 네이버 메일에서 메일을 열면 보낸 도메인을 확인해 위험, 의심, 이상 없음으로 알려 주는 크롬 확장입니다. 경찰청은 police.go.kr 도메인으로 확장의 기관 목록에 들어 있습니다.
- 2026년 5월 메일처럼 이름은 '경찰청 수사기획조정관실', 주소는 tapsys.pk인 메일은 의심으로 나옵니다. "기관 사칭 여부" 줄에는 "경찰청 자칭, 공식 도메인 아님"이라고 나옵니다. '통지서 열람' 링크가 있어도 판정은 의심 그대로입니다.
- 이름은 경찰청인데 주소가 gmail.com 같은 무료 메일이면 의심으로 나옵니다. 메일에 링크가 하나라도 있으면 위험으로 올라갑니다.
- 보낸 이름이 사람 이름이어도 본문에 "서울경찰청 사이버수사대 수사관입니다"처럼 쓰고 무료 메일에서 압축 파일을 보냈다면 위험으로 나옵니다. "기관 사칭 여부" 줄에 "개인 메일 계정으로 기관 행세"라고 나옵니다.
- 본문에 '출석요구서.zip'이나 '.lnk'로 끝나는 파일 이름이 있으면 "본문 수법" 줄에 "위험한 형식의 첨부 파일"이 나옵니다. 워드 문서(.doc)는 이 목록에 없어 잡지 않습니다.
- police 앞에 짧은 지역 이름을 붙인 주소는 의심으로 나옵니다. "기관 사칭 여부" 줄에 "police.go.kr 이름을 품은 다른 도메인"이라고 나옵니다. 보낸 이름에 '서울경찰청'처럼 '경찰청'이 들어가 있으면 주소와 대조해 의심으로 나옵니다.
- 2019년 메일처럼 이름은 '강남경찰서'이고 police 앞에 긴 경찰서 영문 이름을 붙인 주소는 지금 이상 없음으로 나옵니다. 경찰서 이름은 아직 경찰청과 대조하지 않기 때문입니다. 압축 파일이 붙어 있으면 "본문 수법" 줄만 의심으로 나옵니다. 이 경우를 잡도록 고치고 있습니다.
- 보낸 주소를 진짜 police.go.kr로 꾸민 메일은 메일 서비스에 따라 다르게 보입니다. Gmail에서는 Gmail이 남긴 발신 확인 결과를 읽어 "발신 인증" 줄이 위험으로 나오고 카드는 의심이 됩니다. 네이버 메일에서는 그 결과를 볼 수 없어 이상 없음으로 나옵니다. 그래서 주소가 police.go.kr이어도 출석요구서가 메일로 왔다면 182에 물어보세요.
- 경찰청을 내세운 메일이 공식 도메인이 아니면 "메일에 적힌 연락처 말고 경찰청 공식 사이트 police.go.kr에서 찾은 번호로 확인하세요"라는 문장이 함께 나옵니다. 위험으로 나오면 신고·상담 번호도 나옵니다.
이상 없음은 안전하다는 보증이 아닙니다. 판정이 틀렸다면 지원 페이지로 알려 주세요. 보낸 주소의 @ 뒤 도메인과 화면에 나온 판정만 적어 주시면 됩니다. its-a-trap은 경찰청과 관계가 없습니다.
자주 묻는 질문
- 경찰서에서 출석요구서가 메일로 왔어요. 진짜인가요?
- 경찰은 특수한 경우를 빼면 수사 중에 메일로 출석요구서를 보내지 않는다고 밝혔습니다. 2019년 경찰청도 출석요구에 이메일을 쓰지 않는다고 했습니다. 첨부 파일과 메일 속 버튼은 열지 말고 경찰 민원상담 182에 물어보세요.
- '사이버수사국'이나 '국가수사본부'에서 온 메일은요?
- 부서 이름이 그럴듯해도 확인하는 법은 같습니다. 2026년 5월 '사이버수사국'을 내세운 메일은 파키스탄 회사의 도메인에서 왔습니다. @ 뒤가 police.go.kr인지 보고, 첨부 파일과 '통지서 열람' 버튼은 누르지 마세요.
- 보낸 주소가 police.go.kr이면 진짜인가요?
- 경찰관 메일 주소는 ID@police.go.kr 형식입니다. @ 뒤가 이 도메인이 아니면 경찰 메일이 아닙니다. 주소는 꾸밀 수도 있으니 출석요구서가 메일로 왔다면 주소가 맞아도 182에 먼저 물어보세요.
- 진짜 출석요구는 어떻게 오나요?
- 2026년 5월 보도는 출석요구서는 극히 예외적인 경우를 빼면 우편으로 전달하는 것이 원칙이라고 전했습니다. 경찰은 참고인이나 피의자에게 온라인으로 전자 열람을 요구하는 경우도 없다고 했습니다.
- 경찰서 출석요구서라며 링크가 담긴 문자가 왔어요.
- 링크를 누르지 마세요. 2013년 구로경찰서를 사칭한 문자가 돌 때 보안뉴스는 경찰이 출석요구를 하려고 인터넷 주소가 담긴 문자를 보내지 않는다고 전했습니다. 피해가 생겼다면 112에 신고하세요.
- 첨부 파일을 이미 열었다면 어떻게 하나요?
- 한국인터넷진흥원 118 상담센터에 물으세요. 해킹과 바이러스 상담을 365일 24시간 무료로 받습니다. 돈이 빠져나갔다면 112에 바로 신고하세요.
출처
- 경찰서 사칭 랜섬웨어 첨부된 악성 이메일 주의 (바이라인네트워크) · 2019-02-20
- 경찰기관 사칭, 랜섬웨어 악성 이메일 무차별 유포 (KPI뉴스) · 2019-02-22
- "온라인 명예훼손 출석하세요" 의료계 랜섬웨어 적색경보 (메디칼타임즈) · 2019-02-26
- '방역 수칙 위반 경찰서 출석요구서' 사칭한 악성메일 유포중 (보안뉴스) · 2022-04-07
- 경찰서 사이버수사팀 사칭 메일 주의보 "해킹사고로 개인정보 유출됐어요" (보안뉴스) · 2023-12-08
- 클라우드 스토리지 활용한 APT 공격... 경찰청부터 전세계약서까지 사칭 (보안뉴스) · 2024-07-25
- '가슴이 철렁' 경찰청의 범죄 통보 메일…보이스피싱 경찰 사칭 또 진화했다 [사기공화국의 민낯] (미주헤럴드경제) · 2026-05-08
- 존재하지도 않는 '사이버수사국' 출석 요구 [사기공화국의 민낯] (미주헤럴드경제) · 2026-05-14
- "MS로부터 메일 오면 의심하세요" (한국경제) · 2026-06-15
- 경찰청 사이버범죄 신고시스템(ECRM), 긴급신고 112와 민원상담 182 안내 (확인일) · 2026-10-24
- 경찰 "보이스피싱 신고 번호는 1394" (한국경제) · 2026-02-01
- 내 폰, 해킹 의심된다면?… 고민 말고 '118 상담센터'로 (머니투데이) · 2026-01-18
- 경찰서 출석요구 스미싱 문자 주의! (보안뉴스) · 2013-09-26