Gmail과 네이버 메일에서 쓰는 크롬 확장

무심코 지나칠 피싱 메일,
its-a-trap이 대신 알아챕니다

메일을 여는 순간 보낸 도메인이 기관이나 은행의 공식 도메인인지 확인해 위험·의심·이상 없음으로 알려 줍니다.

크롬 확장은 PC에서만 설치됩니다. 설치 링크를 내 메일로 보내기

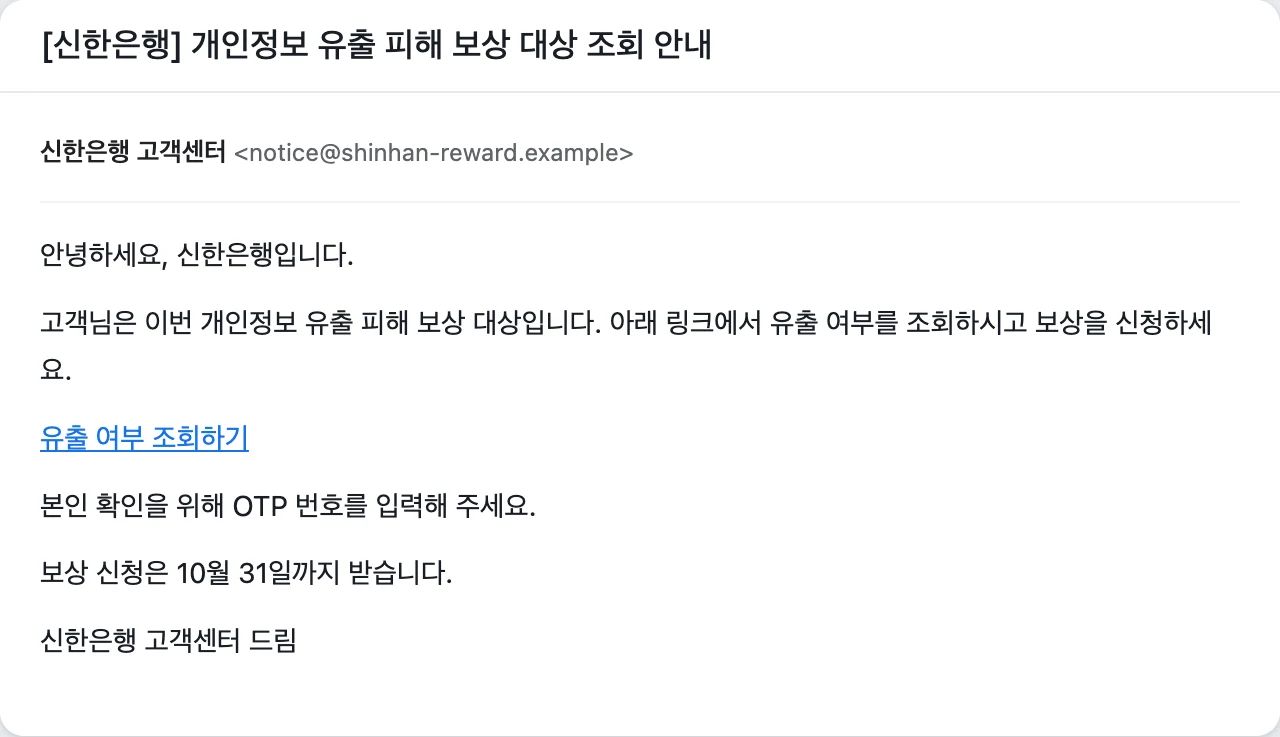
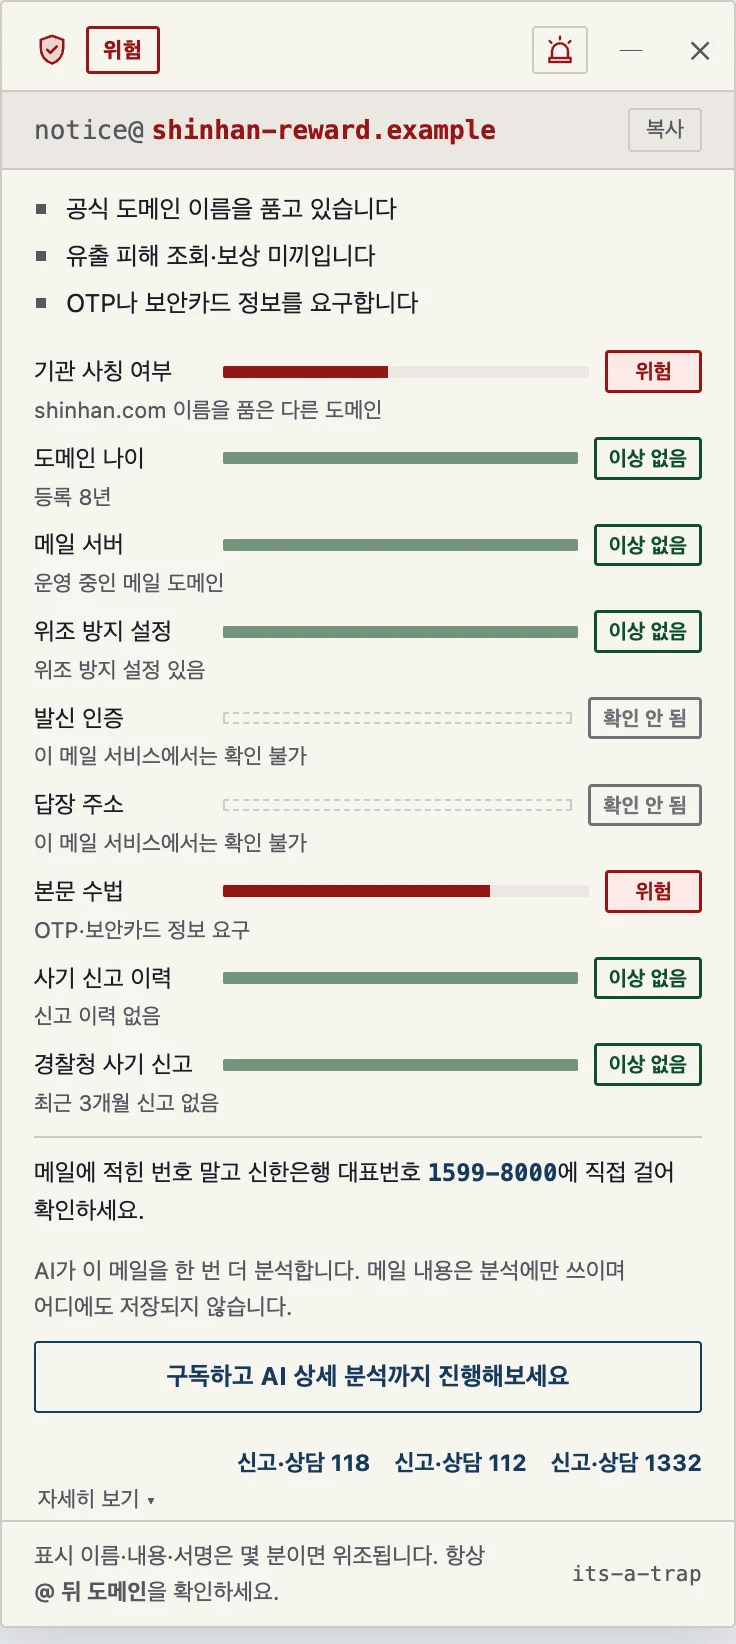
신한은행 고객센터를 자칭한 예시 메일. 보낸 주소 notice@shinhan-reward.example, 제목 [신한은행] 개인정보 유출 피해 보상 대상 조회 안내. 유출 여부 조회 링크와 OTP 번호 입력 요구 위험 판정 카드. 보낸 주소 notice@shinhan-reward.example. 공식 도메인 이름을 품고 있습니다, 유출 피해 조회·보상 미끼입니다, OTP나 보안카드 정보를 요구합니다. 기관 사칭 여부 위험(shinhan.com 이름을 품은 다른 도메인), 본문 수법 위험(OTP·보안카드 정보 요구). 신한은행 대표번호 1599-8000에 직접 걸어 확인하라는 안내, 신고·상담 118·112·1332
예시 화면입니다.

한눈에

쓰는 곳
PC 크롬으로 연 Gmail과 네이버 메일 웹 화면
대조하는 곳
공공기관 91곳, 은행·카드사 등 금융회사 43곳의 공식 도메인(2026년 10월 기준)
무료
판정, 근거, 신고. 가입이나 로그인이 필요 없습니다
구독
AI 상세 분석, 월 5,900원

유심히 보지 않으면 진짜 주소처럼 보입니다

한국나노기술원의 공식 도메인
kanc.re.kr
메일을 보낸 도메인
kancsup.com등록 7일

이 확장을 만들게 된 메일입니다. kanc를 그대로 품고 뒤에 sup을 붙인 다른 도메인이었고, 메일이 오기 7일 전에 등록됐습니다.

표시 이름과 소속, 전화번호는 실제 담당자를 흉내 냈습니다. 받는 사람 눈에는 평범한 제안요청서였습니다.

메일 내용은 얼마든지 꾸밀 수 있지만 도메인이 언제 생겼는지는 공개 기록으로 남습니다.
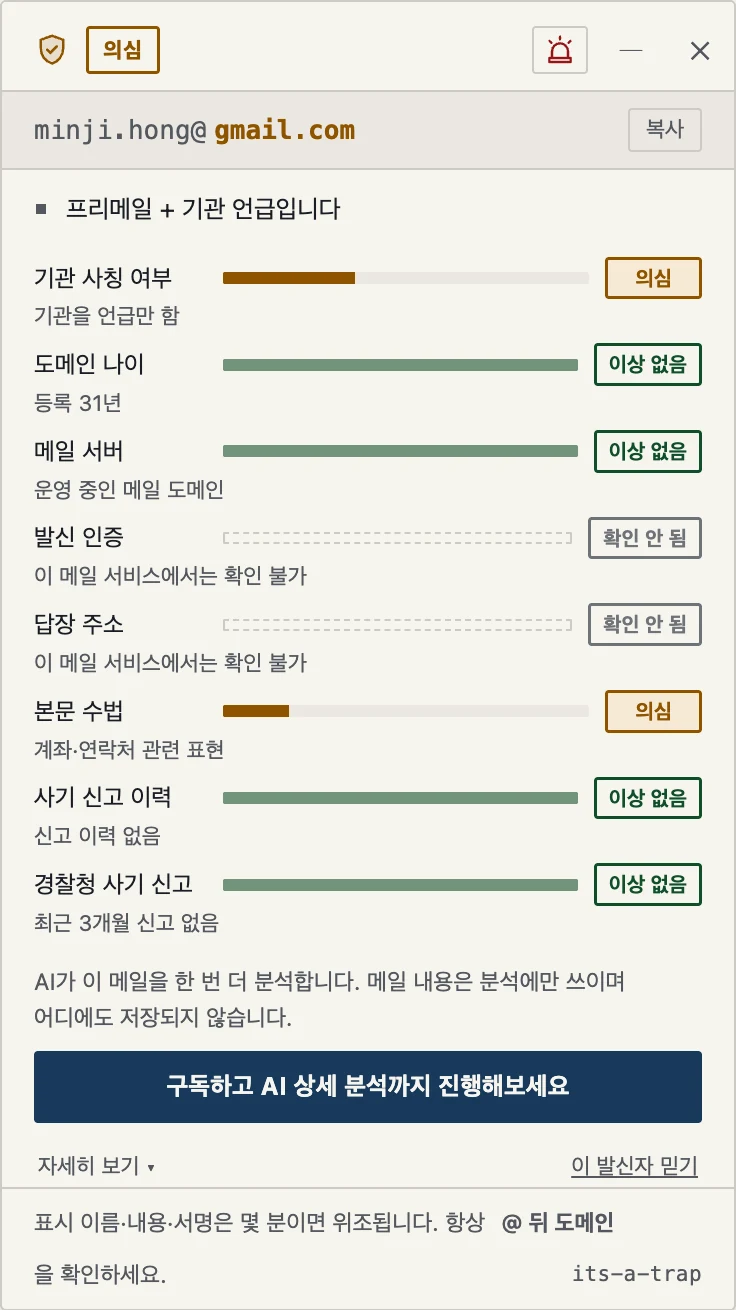
의심 판정 카드. 보낸 주소 notice@member-care.example. 기관 사칭 여부 위험(신한카드 자칭, 공식 도메인 아님), 나머지 항목 이상 없음 또는 확인 안 됨. 신한카드 대표번호 1544-7000에 직접 걸어 확인하라는 안내, 이 발신자 믿기 버튼
의심 카드 예시입니다.

의심 이유도 상세하게

어느 항목에서 걸렸는지 카드에 한 줄씩 나옵니다.

보낸 곳

기관 사칭 여부
공공기관 91곳과 은행·카드사 등 금융회사 43곳의 공식 도메인과 대조합니다. 은행이라고 밝혔는데 주소가 다르면 그 은행 대표번호를 같이 보여 줍니다.
도메인 나이
등록된 지 며칠 됐는지 보여 줍니다.
위조 방지 설정
도메인 주인이 "이 주소로는 우리 서버만 보낼 수 있다"고 정해 두는 규칙(SPF·DMARC)이 있는지 봅니다.
발신 인증과 답장 주소
답장이 다른 곳으로 가는지 봅니다. Gmail에서만 확인합니다.

내용

본문 수법
선입금, 대행구매, 안전계좌 이체, OTP 입력 같은 요구와 위험한 형식의 첨부 파일 이름을 찾습니다.

신고 기록

사기 신고 이력
다른 사용자의 신고가 있는지 봅니다.
경찰청 사기 신고
의심이나 위험일 때만 보낸 사람 주소의 신고 이력을 조회합니다.
위험
사칭일 가능성이 높습니다. 링크와 첨부를 열지 말고 대표번호로 확인하세요.
의심
걸리는 항목이 있습니다. 카드에서 어느 항목인지 보고 판단하세요.
이상 없음
이상 신호를 찾지 못했습니다.그래도 링크를 누르기 전에 보낸 주소는 한 번 더 보세요.

자주 연락하는 거래처는 믿는 발신자로 등록하세요. 그 주소로 온 메일에는 경고가 뜨지 않고, 주소가 위조된 메일만 알려 드립니다.

기관과 보안 업체가 주의하라고 알린 메일들

사업하는 분도, 개인도 받을 만한 메일과 연락입니다. its-a-trap이 이 메일들을 모두 걸러 낸다는 뜻은 아닙니다. 이런 메일을 열었을 때 보낸 곳을 따져 볼 근거를 옆에 띄워 줍니다.

  1. 금융권 정보 유출 뒤 오는 '피해 보상 조회' 연락

    은행에서 고객 정보가 샌 뒤 피해 보상을 미끼로 한 피싱이 나올 수 있다는 경고가 나왔습니다.

    세계일보, 2026-10-05
  2. 「[공정거래위원회] 전자상거래 위반행위 조사통지서」

    공정위는 조사 공문을 메일로 보내지 않는다고 밝혔습니다.

    이투데이, 2019-07-10
  3. 한국저작권위원회를 사칭한 메일

    보낸 주소는 koreacopyright.or.kr이었습니다. 한국저작권위원회의 공식 도메인은 copyright.or.kr입니다.

    한국저작권위원회 공지, 2024-11-27
  4. 「제품 광고에서 이미지와 콘텐츠 저작권 위반 신고」

    링크를 누르면 압축 파일을 내려받게 하는데, 그 안의 파일은 PDF처럼 보이는 실행 파일이었습니다.

    이스트시큐리티 알약, 2024-10-16
  5. 국세청을 사칭한 전자세금계산서 메일

    제목과 본문뿐 아니라 보낸 주소까지 국세청처럼 꾸몄습니다.

    국세청, 2025-12-15
  6. "시청 주무관"이라며 대량 주문을 한 뒤 대리구매와 선입금을 요구하는 연락

    서울시는 개인 휴대전화와 Gmail 같은 외부 메일을 쓰는 것을 공통점으로 꼽았습니다.

    뉴스1
  7. 건강보험공단 이름의 '보험료 면제·급여정지 안내' 메일

    건보공단은 보험료 면제나 급여정지를 이메일로 안내하지 않는다고 밝혔습니다.

    SBS, 2026-03-13
  8. 경찰서 이름으로 온 '출석요구서' 메일

    경찰은 특수한 경우를 빼면 수사 중에 메일로 출석요구서를 보내지 않는다고 했습니다.

    미주헤럴드경제, 2026-05-14
  9. 방미통위 이름으로 유튜버에게 온 '채널 댓글 관리' 메일

    방미통위는 유튜브 크리에이터 지원센터를 운영하지 않고, 공식 메일은 korea.kr을 쓴다고 밝혔습니다.

    지디넷코리아, 2026-11-06
  10. 국세청 이름의 '비정기 세무조사 사전통지' 카톡·메일

    국세청은 noreply@nts.go.kr로 표기된 계정으로 안내 메일이나 카카오톡 전자문서를 보내지 않는다고 밝혔습니다.

    한국세정신문, 2026-11-06
  11. 무신사 '인사총무팀' 이름의 인턴 최종 합격 메일과 런던 파견 문자

    무신사는 인사총무팀도, 해외 파견형 인턴십도 없고 채용은 채용 홈페이지에서만 진행한다고 밝혔습니다.

    이데일리, 2026-11-08
  12. 미래에셋증권 계좌번호 유출 뒤 오는 사칭 전화·문자

    회사는 상대가 계좌번호를 알고 있더라도 링크를 누르거나 비밀번호, OTP, 문자 인증번호를 알려 주지 말라고 안내했습니다.

    브라보마이라이프, 2026-11-07
  13. 모바일 청첩장·부고 문자 링크

    금융위원회는 청첩장·부고장 같은 지인 사칭형 스미싱이 2024년에 36만 건 넘게 잡혔다며, 출처가 불분명한 주소는 누르지 말고 전화로 본인을 확인하라고 안내했습니다.

    금융위원회, 2025-01-20
  14. 토스페이먼츠 이름의 '결제 완료, 매출전표 확인' 메일

    토스페이먼츠는 보낸 사람 이름 말고 메일 주소를 먼저 보고, 결제 내역은 메일 링크 말고 공식 홈페이지에서 확인하라고 안내했습니다.

    SBS Biz, 2026-09-19
  15. 주민센터 직원이라며 '누가 내 서류를 떼려 했다'는 연락

    금융감독원은 전달받은 번호로 전화를 거는 순간부터 통화 상대는 모두 사기범이라며 소비자경보를 냈습니다.

    아시아경제, 2026-11-12

사칭 메일 확인 가이드에서 메일별로 확인하는 순서 보기

정보 유출은 걱정 마세요

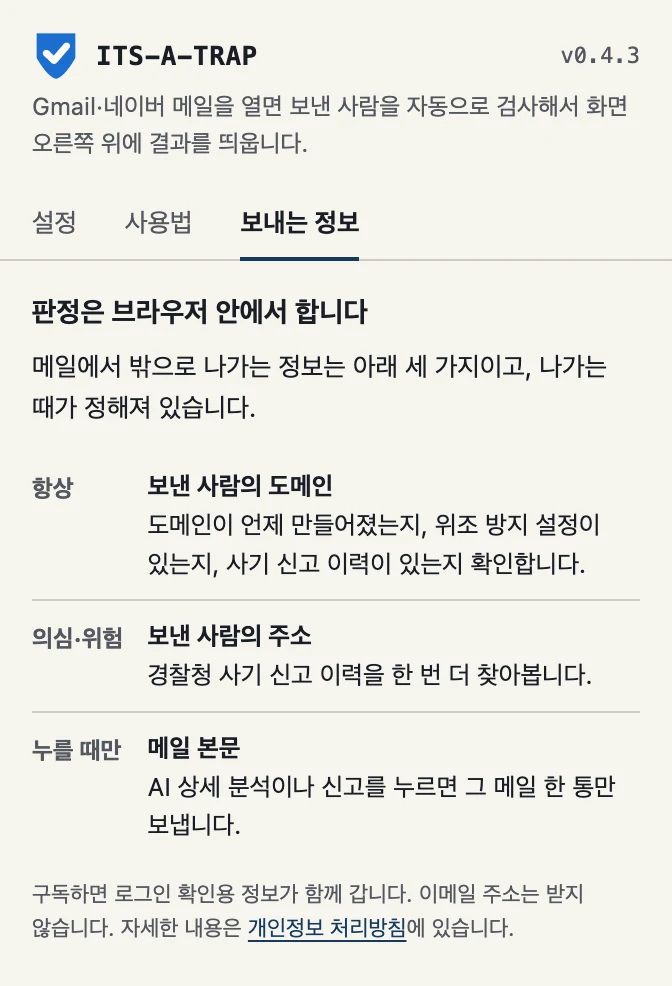
판정은 브라우저 안에서 합니다. 밖으로 나가는 것은 아래 네 경우뿐이고, 메일 본문은 직접 누를 때만 나갑니다.

메일을 열 때마다

보낸 사람 주소에서 @ 뒤 도메인만 나갑니다. kanc.re.kr 같은 부분입니다. 도메인 등록일과 위조 방지 설정, 신고 이력을 확인하는 데 씁니다.

@ 앞부분, 제목, 본문, 첨부, 받는 사람 정보, 계정 정보는 보내지 않습니다.

의심이나 위험으로 판정됐을 때

보낸 사람의 이메일 주소를 검사 서버로 한 번 보냅니다. 메일이 스스로 밝힌 기관 이름이 있으면 그 이름도 같이 보냅니다.

서버는 경찰청 사이버범죄 신고시스템에서 사기 신고 이력을 조회하고, .kr 도메인이면 한국인터넷진흥원 후이즈에서 등록 정보를 확인합니다. 이때도 제목과 본문은 보내지 않습니다. 이상 없음이면 이 조회를 하지 않습니다.

신고 버튼을 누르고 동의했을 때

그 메일 한 통의 보낸 주소, 표시 이름, 제목, 본문이 저장되고 운영자가 직접 읽습니다. 본문의 전화번호와 계좌번호는 끝 4자리만 남기고, 주민등록번호는 모두 가립니다.

신고한 분과 받는 분의 메일 주소, 계정 정보, IP 주소는 저장하지 않습니다.

AI 상세 분석을 직접 눌렀을 때 (구독자만)

그 메일 한 통의 보낸 주소와 표시 이름, 제목, 본문, 본문 속 링크, 답장 주소, 인증 결과를 분석에 씁니다. 분석이 끝나면 본문은 저장하지 않고 버립니다.

구독이 없으면 버튼을 눌러도 안내만 나오고 아무것도 보내지 않습니다.

팝업에서 "검사 서버 사용"을 끄면 첫 번째 조회는 브라우저가 dns.google과 RDAP에 직접 합니다. 나머지 세 경우는 모두 멈춥니다. 어떤 정보도 팔거나 광고에 쓰지 않습니다.

개인정보 처리방침 전문 보기

확장 팝업의 보내는 정보 탭. 항상: 보낸 사람의 도메인. 의심·위험: 보낸 사람의 주소. 누를 때만: 메일 본문. 구독 중: 본문 링크의 주소
같은 내용을 팝업의 "보내는 정보" 탭에서도 볼 수 있습니다.

설치 방법

  1. 아래 버튼을 눌러 크롬 웹스토어에서 "Chrome에 추가"를 누릅니다.
  2. 열어 둔 Gmail이나 네이버 메일 탭을 새로고침합니다.
  3. 메일을 하나 열어 보세요. 화면 오른쪽 위에 결과가 뜹니다.

크롬 확장은 PC에서만 설치됩니다. 설치 링크를 내 메일로 보내기

설치할 때 크롬이 Gmail과 네이버 메일 페이지에 대한 권한을 묻습니다. 열린 메일에서 보낸 사람 주소를 읽고 결과 카드를 띄우는 데 씁니다.

이럴 때는 놓칠 수 있습니다

  • Gmail과 네이버 메일의 웹 화면에서만 동작합니다. 휴대폰 메일 앱, Outlook, 회사나 기관이 따로 운영하는 웹메일에서는 동작하지 않습니다.
  • 거래처의 진짜 메일 계정이 해킹되면 보낸 곳 자체는 진짜라서 알아채기 어렵습니다. 계좌를 바꿔 달라는 메일은 원래 알던 번호로 전화해 확인하세요.
  • 네이버 메일에서는 보낸 주소가 위조됐는지, 답장이 다른 곳으로 가는지까지는 확인하지 못합니다.

설치하신 분께 부탁드립니다

사칭 메일이 맞다면 신고해 주세요

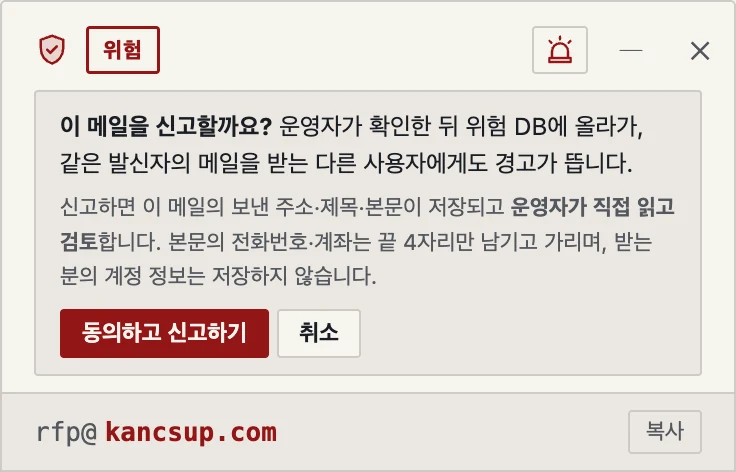
의심이나 위험 카드의 오른쪽 위에 신고 버튼이 있습니다. 운영자가 확인하면 같은 보낸 사람에게서 메일을 받는 다른 분께도 경고가 뜹니다.

신고 패널. 이 메일을 신고할까요? 운영자가 확인한 뒤 위험 DB에 올라가 같은 발신자의 메일을 받는 다른 사용자에게도 경고가 뜹니다. 동의하고 신고하기, 취소 버튼
신고 버튼을 누르면 나오는 화면입니다.

판정이 틀렸다면 메일로 알려 주세요

정상 메일에 경고가 떴거나 사칭 메일이 이상 없음으로 나온 경우입니다. 보낸 주소의 @ 뒤 도메인, 화면에 나온 판정, 확장 버전이면 충분합니다. 본문은 보내지 않으셔도 됩니다.

의심이나 위험으로 나온 메일을 AI가 한 번 더 읽고 무엇을 하면 되는지 알려 주는 AI 상세 분석도 있습니다. 월 5,900원 구독이고, 판정과 근거, 신고는 구독 없이 그대로 씁니다.